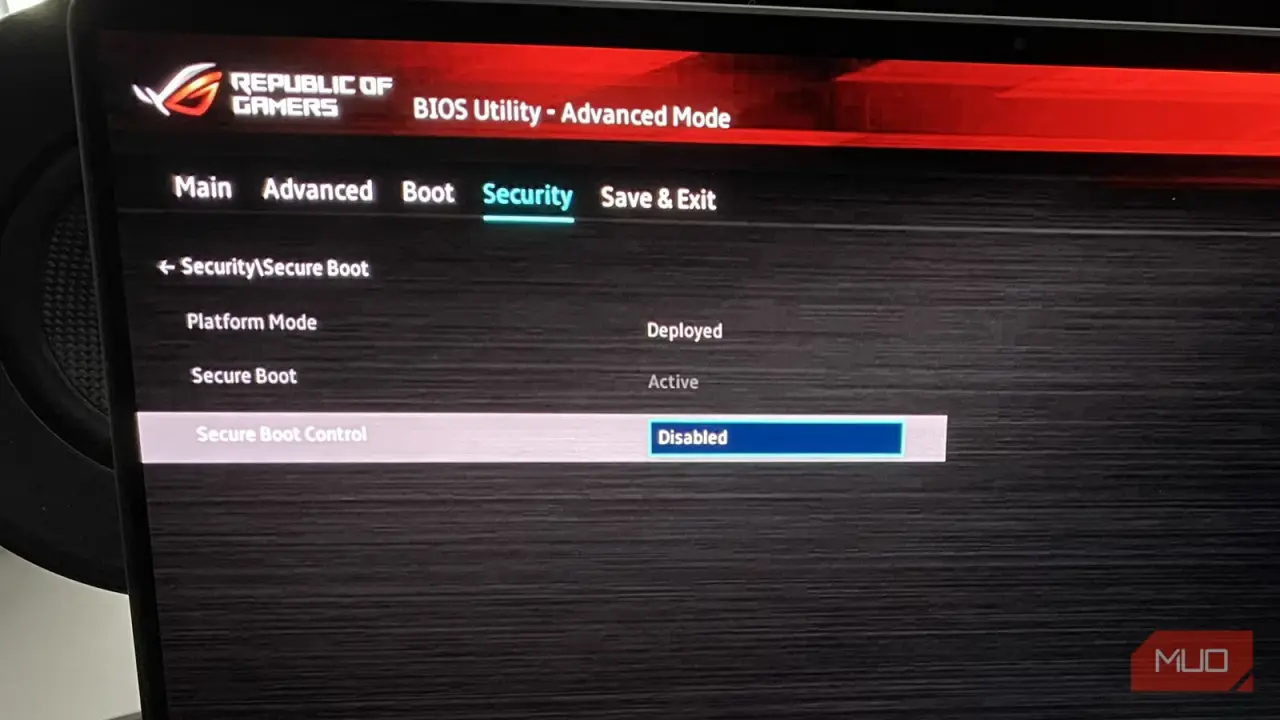
غیرفعال کردن قابلیت Secure Boot (بوت امن) سالها یکی از راهکارهای رایج برای حل مشکلات سختافزاری، نصب توزیعهای لینوکس یا اجرای ابزارهای بوتیبل بوده است. با این حال، در سال ۲۰۲۶ مایکروسافت در حال انجام یک بهروزرسانی زیرساختی بزرگ و جایگزینی گواهیهای امنیتی قدیمی است که غیرفعال کردن این ویژگی را به اقدامی بسیار ریسکپذیر تبدیل میکند.
انقضای گواهیهای ۱۵ ساله Secure Boot
سیستم Secure Boot پیش از شروع به کار ویندوز فعال میشود. فریمور UEFI رایانه شما پایگاه دادهای از گواهیها و امضاهای دیجیتال مورد اعتماد را نگه میدارد تا اصالت نرمافزارهای مرحله بوت را تایید کند. بسیاری از این گواهیها از زمان ویندوز ۸ (سال ۲۰۱۱) بدون تغییر باقی مانده بودند و اکنون زمان انقضای ۱۵ ساله آنها فرا رسیده است.
گواهی Microsoft Corporation KEK CA 2011 در ۲۴ ژوئن ۲۰۲۶ و گواهی Microsoft UEFI CA 2011 در ۲۷ ژوئن ۲۰۲۶ منقضی شدهاند. گواهی سوم یعنی Microsoft Windows Production PCA 2011 که برای امضای لودر بوت ویندوز استفاده میشود نیز در ۱۹ اکتبر ۲۰۲۶ منقضی خواهد شد. مایکروسافت گواهیهای جدیدی را که در سال ۲۰۲۳ صادر شدهاند، برای جایگزینی آنها آماده کرده است.
پیامدهای امنیتی و لزوم روشن نگه داشتن Secure Boot
انقضای این گواهیها باعث متوقف شدن ناگهانی بوت سیستمهای قدیمی نمیشود، اما کامپیوترهایی که گواهیهای جدید را دریافت نکنند، دیگر قادر به دریافت آپدیتهای پایگاه داده Secure Boot، اصلاحات امنیتی مراحل اولیه بوت و ابزارهای مقابله با بدافزارها نخواهند بود. این موضوع بهویژه برای مقابله با تهدیداتی مانند بوتکیت BlackLotus (شناسه CVE-2023-24932) که از لودرهای بوت آسیبپذیر سوءاستفاده میکند، اهمیت بالایی دارد.
چگونه وضعیت انتقال گواهیها را بررسی کنیم؟
مایکروسافت فرآیند انتقال به گواهیهای جدید را از طریق Windows Update آغاز کرده است. کاربران ویندوز ۱۱ میتوانند وضعیت این انتقال را در مسیر Windows Security > Device security مشاهده کنند. در این بخش مشخص میشود که آیا آپدیت گواهیها با موفقیت انجام شده یا به دلیل مشکلات سازگاری موقتاً متوقف شده است.
برای بیشتر سیستمها، بهترین راهکار روشن نگه داشتن قابلیت Secure Boot، بهروزرسانی مداوم ویندوز و در صورت نیاز، نصب آپدیتهای فریمور (BIOS/UEFI) ارائه شده توسط سازنده سختافزار است.