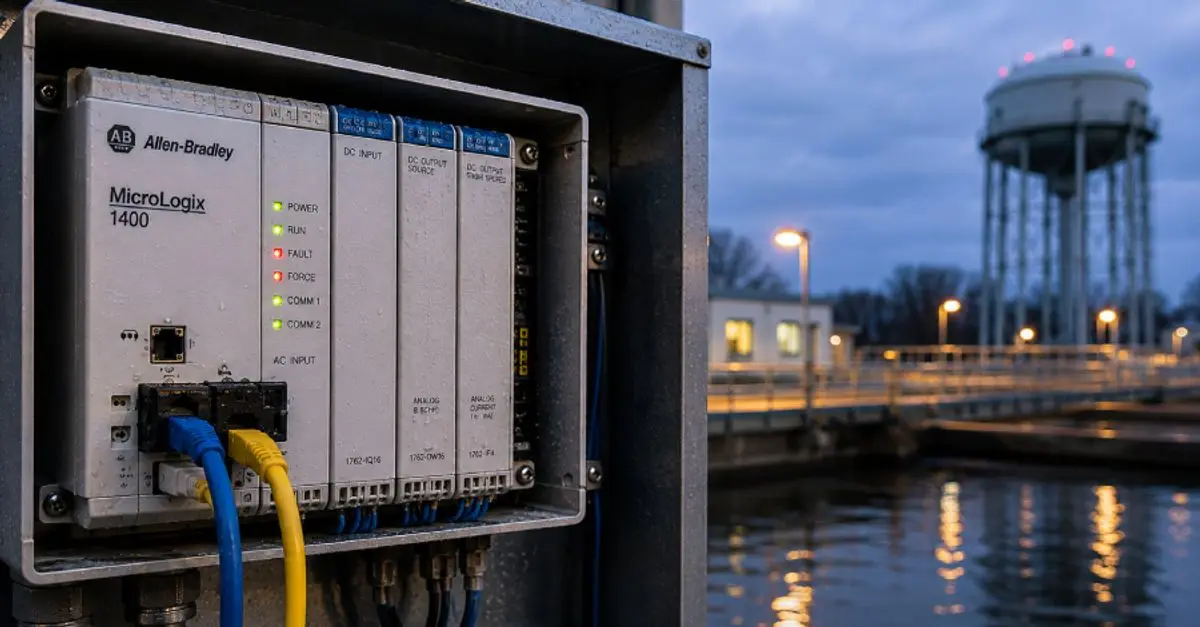
پژوهشگران شرکت امنیت فناوری عملیاتی (OT Security) Forescout حدود ۲۲ کنترلکننده منطقی قابلبرنامهریزی (PLC – programmable logic controllers) ساخت شرکت Rockwell Automation را که بدون واسطه به اینترنت متصل بودند، در شهرهایی شناسایی کردند که اخیراً هدف حملات سایبری به تاسیسات آب آمریکا قرار گرفتهاند. ۱۹ مورد از این تجهیزات از شبکه یک اپراتور تلفن همراه یکسان استفاده میکردند.
طبق اسکن این شرکت در تاریخ ۳ اوت، در مجموع ۴,۴۰۷ کنترلکننده بدون حفاظت Rockwell در سراسر جهان شناسایی شده که ۲,۸۴۴ مورد آن در ایالات متحده قرار دارد. با این حال، Forescout تایید نکرده که این تجهیزات حتماً هک شده باشند. پژوهشگران اشاره کردهاند که مهاجمان برای ایجاد اختلال، نیازی به اکسپلویت آسیبپذیریهای پیچیده نداشتند؛ بلکه با تغییر آدرسهای IP و تنظیم رمز عبور روی کنترلکنندههایی که در دسترس عموم قرار داشتند، باعث قطعی دسترسی و از دست رفتن کنترل تجهیزات توسط اپراتورها شدند.
بر اساس بیانیه هشداری که FBI و EPA در ۳۰ ژوئیه منتشر کردند، تاسیسات آب و فاضلاب دستکم در هفت ایالت آمریکا از ۲۷ ژوئیه با این اختلالات مواجه شدهاند. بررسی رسانه The Hacker News نشان میدهد پست Forescout به ۱۲ ایالت اشاره دارد، اما بیانیه رسمی FBI هفت ایالت را تایید میکند. هنوز هیچ گروهی مسئولیت این حملات را بر عهده نگرفته است.
کارشناسان تاکید میکنند که باز بودن پورت ۴۴۸۱۸ و پروتکل EtherNet/IP مسیر بدون احراز هویتی ایجاد میکند که به مهاجم اجازه میدهد تنظیمات کنترلکننده را تغییر دهد. بیش از ۷۰ درصد از تجهیزات شناساییشده در آمریکا روی شبکههای اپراتورهای بزرگ تلفن همراه قرار داشتند. نهادهای امنیتی توصیه میکنند مودمهای سلولی (cellular modems) ایزوله شده و دسترسی از راه دور صرفاً از طریق شبکه اختصاصی (private APN) یا شبکههای اختصاصی مجازی (VPN) انجام شود.
همچنین اسکن شرکت Censys نشان داد که ۵۹ درصد از میزبانیهای افشاشده متعلق به شبکههای Verizon Business، AT&T Mobility و T-Mobile USA بودهاند. مدلهای MicroLogix 1400 حدود ۵۰ درصد و MicroLogix 1100 حدود ۸ درصد از کل موارد افشاشده را تشکیل میدهند. ۱۹ مورد از ۲۲ کنترلکننده موجود در شهرهای آسیبدیده، دارای فیرمور (firmware) قدیمی و مبتلا به آسیبپذیری CVE-2017-16740 (با نمره شدت ۸.۶) بودند که مربوط به سرریز بافر (buffer overflow) در پروتکل Modbus TCP است. شرکت Rockwell تولید مدل MicroLogix 1100 را در سال ۲۰۲۲ متوقف کرده است.
چرا این خبر مهم است؟
این گزارش نشان میدهد که چگونه اتصال مستقیم تجهیزات صنعتی و کنترلکنندههای حیاتی به اینترنت عمومی بدون احراز هویت مناسب، خطرات جدی برای زیرساختهای کلیدی ایجاد میکند. همچنین تاکید میکند که هکرها برای اختلال در شبکههای حساس همیشه نیاز به آسیبپذیریهای پیچیده ندارند، بلکه سوءاستفاده از تنظیمات نادرست شبکه و گذرواژههای پیشفرض کافی است.