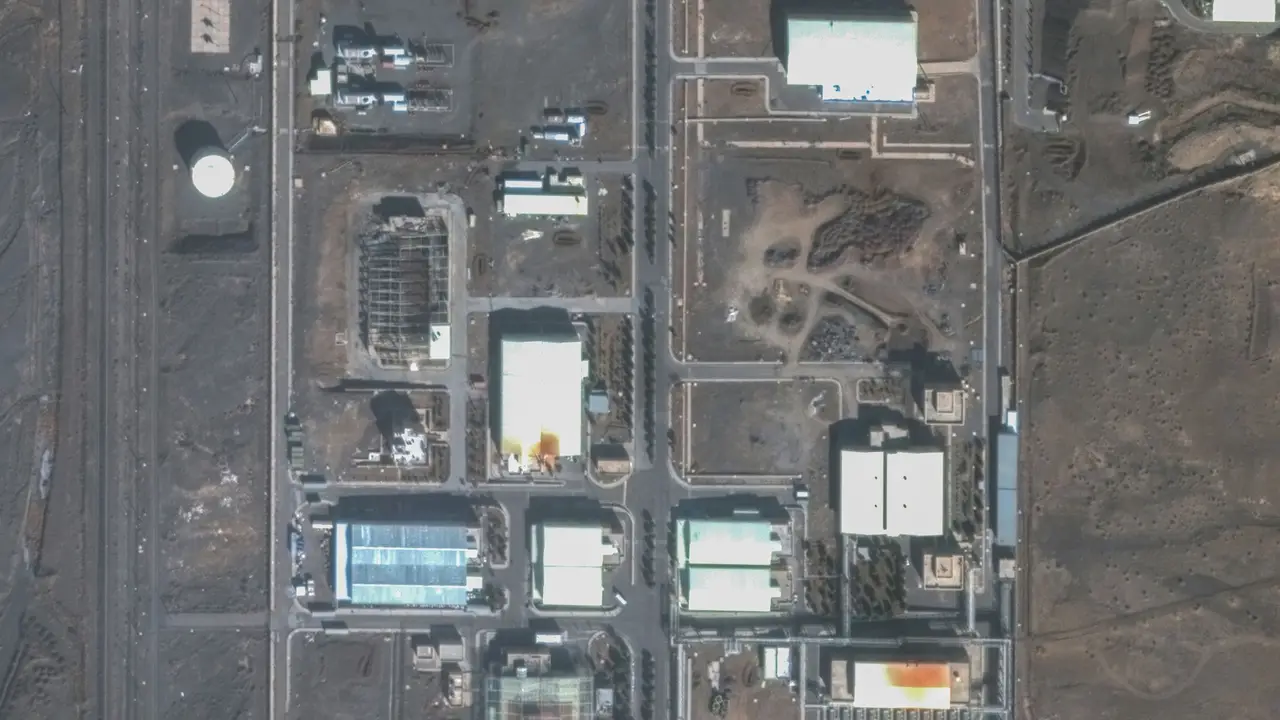
یک پژوهشگر امنیتی ناشناس با مهندسی معکوس بدافزار معروف استاکسنت (Stuxnet)، کد منبع بازسازیشده این کرم رایانهای را در پلتفرم GitHub منتشر کرده است. استاکسنت که به عنوان نخستین سلاح سایبری با قابلیت ایجاد تخریب فیزیکی در دنیای واقعی شناخته میشود، در اواخر دهه ۲۰۰۰ میلادی برای اختلال در برنامه هستهای ایران و تجهیزات غنیسازی اورانیوم در تاسیسات نطنز طراحی شده بود.
نحوه عملکرد و اهداف استاکسنت
هدف اصلی این بدافزار، کنترلکنندههای صنعتی (PLC) ساخت شرکت Siemens بود که در سانتریفیوژهای تاسیسات هستهای نطنز استفاده میشدند. استاکسنت پس از نفوذ به سیستمهای هدف، فرکانس مبدلهای سانتریفیوژها را به گونهای تغییر میداد که به روتورهای آنها آسیب فیزیکی وارد شود؛ در حالی که همزمان با ارسال گزارشهای ساختگی از عملکرد عادی دستگاهها، اپراتورهای انسانی را فریب میداد. طبق گزارشهای منتشرشده، این عملیات که با نام «بازیهای المپیک» (Operation Olympic Games) و به طور مشترک توسط ایالات متحده و اسرائیل هدایت میشد، توانست حدود ۱۰ درصد از سانتریفیوژهای نطنز را از کار بیندازد.
روشهای انتشار و ویژگیهای فنی بدافزار
استاکسنت برای انتشار خود از سه روش اصلی استفاده میکرد. بردار اولیه آلودگی، حافظههای فلش (USB) مجهز به فایلهای میانبر و autorun.inf بود که با بهرهگیری از یک آسیبپذیری روز صفر (Zero-day) در ویندوز، به محض باز شدن پوشه فلش، سیستم را آلوده میکرد. پس از ورود به شبکه، بدافزار با استفاده از آسیبپذیری روز صفر دیگری در سرویس Print Spooler ویندوز و همچنین از طریق پوشههای اشتراکی شبکه، خود را تکثیر میکرد. این بدافزار برای دور زدن سیستمهای امنیتی و تایید امضای دیجیتال رانورها در ویندوز، از گواهیهای دیجیتال سرقتشده از شرکتهای Realtek و JMicron استفاده کرده بود.
علاوه بر این، استاکسنت قابلیت تزریق کد به نرمافزارهای صنعتی Siemens مانند WinCC و Step 7 را داشت تا از طریق پروژههای مهندسی مشترک بین کارکنان، بدون نیاز به دسترسی مستقیم به شبکه نیز منتشر شود. در نهایت، این کرم با جایگزین کردن فایل DLL ارتباطی با سانتریفیوژها، کدهای مخرب خود را به کنترلکنندههای منطقی برنامهپذیر (PLC) تزریق میکرد.
خروج کنترلنشده و توقف فعالیت
با وجود طراحی پیچیده، یک نقص فنی در کد استاکسنت باعث شد که بدافزار محیط محلی خود را تشخیص ندهد و هنگامی که مهندسان لپتاپهای خود را به خارج از تاسیسات بردند، به شبکه جهانی اینترنت راه یابد. این موضوع منجر به شناسایی بدافزار توسط شرکتهای امنیتی در سراسر جهان شد. با این حال، در ساختار استاکسنت یک تاریخ خودتخریبی هاردکد شده برای ۲۴ ژوئن ۲۰۱۲ تنظیم شده بود که به فعالیت آن پایان داد.
کد منبع منتشرشده در گیتهاب شامل دستورالعملهای ساخت (Build) است، اما برای اجرای ایمن آن به ماشینهای مجازی Windows XP یا Windows 7 بدون اتصال به شبکه و همچنین نرمافزارها و سختافزارهای خاص صنعتی Siemens نیاز خواهد بود.