فعالیتهای مشکوک استارتاپ IRIS C2
استارتاپ امنیت سایبری IRIS C2 که با پیشنهاد پرداخت میلیونها دلار برای خرید آسیبپذیریهای صفر روزه (zero-day) در نرمافزارهای محبوب فعالیت میکند، توسط دو نظریهپرداز راست افراطی و محکومان سابق اداره میشود. این دو نفر پیشتر شرکتهای جعلی اطلاعاتی و پلتفرمی هوش مصنوعی برای لابیگری را تحت نامهای مستعار مدیریت کرده بودند.
حساب کاربری IRIS C2 در شبکه اجتماعی ایکس (پیشتر توییتر) با نام کاربری @C2IRIS از زمان راهاندازی در ژانویه ۲۰۲۵ بیش از ۴ هزار دنبالکننده جذب کرده و بهطور مکرر درباره آسیبپذیریهای امنیتی، هوش مصنوعی و اکسپلویتهای نرمافزاری پست منتشر میکند. این شرکت خود را به عنوان یک شرکت مستقر در مکلین، ویرجینیا معرفی میکند که قابلیتهای امنیت سایبری تهاجمی (offensive cybersecurity) به فروش میرساند.
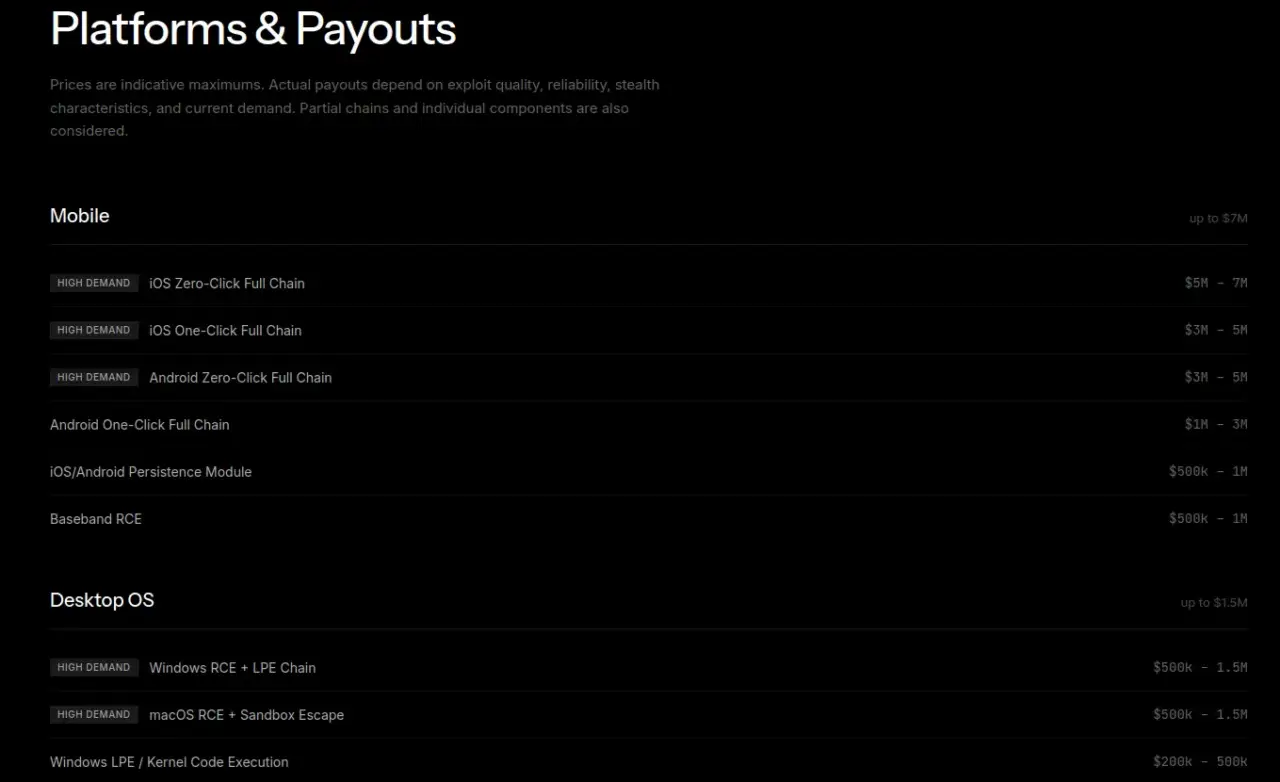
وبسایت این شرکت با پیشنهاد پرداخت میلیونها دلار برای خرید اکسپلویتها، تلاش میکند تا محققان vulnerability و توسعهدهندگان اکسپلویت را جذب کند. در پستی که در بالای صفحه حساب کاربری ایکس قرار گرفته، آمده است:
«مدل کسبوکار ما این است: بهترین محققان آسیبپذیری و توسعهدهندگان اکسپلویت جهان را جذب کنیم تا به شرکت ما بپیوندند. بیشتر این افراد مهندسان جوان با استعداد خام و ضریب هوشی بسیار بالا هستند. ما اهمیت نمیدهیم که آیا آنها مدرک دانشگاهی دارند یا تجربه صنعتی.»
وبسایت شرکت که در پروفایل ایکس لینک شده است (irisc2[.]com)، اعلام کرده در حال استخدام برای چندین موقعیت شغلی است. همچنین، پستی اخیر در صفحه لینکدین این شرکت از تعداد overwhelming درخواستهای شغلی از سوی متقاضیان خبر داده است. این وبسایت مدعی است که IRIS C2 در زمینه خرید «اکسپلویتهای صفر روزه، اجزای پایهای، زنجیرههای جزئی و قابلیتهای کامل در تمامی پلتفرمهای اصلی» فعالیت میکند. پرداختها بسته به هدف، قابلیت اطمینان و ارزش عملیاتی، از ۱۰ هزار دلار تا ۷ میلیون دلار متغیر است.
پورتال دولتی g2exchange.com گزارش میدهد که وبسایت irisc2[.]com توسط شرکتی مستقر در ویرجینیا به نام Calvexa Group LLC اداره میشود. لینک «تماس» در وبسایت Calvexa Group (calvexagroup[.]com) بازدیدکنندگان را به irisc2[.]com هدایت میکند. طبق اطلاعات G2Exchange، اگرچه Calvexa Group LLC به عنوان یک پیمانکار فدرال ثبت شده است، اما به نظر نمیرسد در حال کار بر روی هیچ قرارداد دولتی مستقیم باشد.
بررسی آدرس آرلینگتون، ویرجینیا که در اسناد ثبت شرکت Calvexa Group LLC ذکر شده، نشان میدهد این ملک متعلق به جک بورکمن (Jack Burkman)، بنیانگذار و شریک مدیریتی شرکت لابیگری Burkman & Associates است. هنگامی که از بورکمن درباره IRIS C2 سوال شد، او پاسخ داد که برای پیگیری بیشتر باید با دستیار دیرینهاش، جیکوب وول (Jacob Wohl) که ۲۸ سال سن دارد، تماس گرفته شود.

جک بورکمن (چپ) و جیکوب وول در یک کنفرانس خبری در اوت ۲۰۲۰. منبع: ویکیپدیا
تاریخچه جنجالی بورکمن و وول
بورکمن و وول سابقهای طولانی در راهاندازی شرکتهای جعلی اطلاعاتی و استفاده از آنها برای انتشار ادعاهای کذب درباره چهرههای عمومی دارند. از جمله اقدامات آنها میتوان به ساخت ادعاهای جعلی تجاوز جنسی علیه رابرت مولر، مدیر وقت FBI، وPete Buttigieg، شهردار اسبق ساوث بند و نامزد دموکرات ریاستجمهوری، اشاره کرد. در سال ۲۰۱۹، این دو در کنفرانسهای خبری ادعاهای دروغینی درباره روابط خارج از ازدواج سناتور الیزابت وارن (دموکرات-ماساچوست) و کمالا هریس، نامزد ریاستجمهوری ۲۰۲۰، مطرح کردند.
پس از انتخابات ریاستجمهوری ۲۰۲۰، وول و بورکمن توسط چندین ایالت آمریکا به دلیل ارسال هزاران تماس رباتیک (robocall) به ساکنان ایالتهای کلیدی و انتشار ادعاهای کذب درباره رأیگیری پستی تحت پیگرد قانونی قرار گرفتند. آنها در کلیولند به ۱۵ فقره اتهام جنایی به دلیل سازماندهی یک طرح تماس رباتیک برای سرکوب رأی سیاهپوستان در دیترویت متهم شدند و در اواخر ۲۰۲۵، پس از رد شدن درخواستهای تجدیدنظرشان، به دوره آزمایشی محکوم شدند.
در سال ۲۰۲۲، هر دو نفر به یک فقره اتهام کلاهبرداری مخابراتی در اوهایو اعتراف کردند و به پرداخت جریمه، دوره آزمایشی و خدمات اجتماعی محکوم شدند. در مارس ۲۰۲۳، قاضی در یک پرونده مدنی در نیویورک حکم داد که وول و بورکمن قوانین حقوق مدنی فدرال و ایالتی را نقض کردهاند و این دو موافقت کردند ۱ میلیون دلار جریمه پرداخت کنند.
در ژوئن ۲۰۲۳، کمیسیون ارتباطات فدرال (FCC) جریمهای ۵.۱ میلیون دلاری علیه وول و بورکمن به دلیل کمپینهای تماس رباتیک آنها وضع کرد که در آن زمان بزرگترین جریمهای بود که FCC تحت قانون حفاظت از مصرفکننده تلفن (Telephone Consumer Protection Act) درخواست کرده بود.
حساب کاربری جیکوب «جی» وول در گیتهاب.
وول در ۱۷ سالگی چندین شرکت سرمایهگذاری راهاندازی کرد و پس از حضور در برنامه فاکس نیوز در سال ۲۰۱۵ برای بحث درباره صندوقهای پوشش ریسک جدید خود، لقب «وول از والاستریت» را کسب کرد. در سال ۲۰۱۷، کمیسیون شرکتهای آریزونا وول و صندوقهای سرمایهگذاری او را به ۱۴ فقره کلاهبرداری اوراق بهادار متهم کرد و دستور داد او ۳۵ هزار دلار خسارت پرداخت کند. در سال ۲۰۱۹، وول به چهار فقره کلاهبرداری اوراق بهادار در کالیفرنیا اعتراف کرد و به دو سال دوره آزمایشی محکوم شد.
بازار تاریک اکسپلویتهای امنیتی
بازار خرید و فروش آسیبپذیریهای امنیتی که پیشتر ناشناخته بودهاند، همواره شامل ترکیبی رنگارنگ از محققان، دانشگاهیان، شارلاتانها، دنبالکنندگان شهرت و افرادی فعال در جوامع جرائم سایبری بوده است. با این حال، بازار فروش خدمات امنیت تهاجمی به دولت آمریکا معمولاً بسیار محتاطانهتر است. بسیاری از پیمانکاران دولتی محققان آسیبپذیری را استخدام میکنند و برای حقوق انحصاری اکسپلویتهای جدید نرمافزاری پرداخت میکنند، اما هیچکدام به اندازه IRIS C2 بهطور آشکار و بیپرده عمل نمیکنند.
پستهای اخیر از حساب توییتر/ایکس IRISC2 (@c2iris).
در واقع، KrebsOnSecurity تا ماه گذشته از وجود IRIS C2 بیاطلاع بود تا اینکه یک شرکتکننده در یک کنفرانس منطقهای امنیت سایبری به این رسانه گفت که وول و Calvexa Group در حال آزار و اذیت افراد در آن کنفرانس برای فروش تحقیقات آسیبپذیری خود بودهاند.
در مصاحبهای با KrebsOnSecurity، وول گفت آقای بورکمن در عملیات روزانه IRIS C2 دخالتی ندارد. او توضیح داد که IRIS C2 در ابتدا به عنوان یک شرکت تست نفوذ (penetration testing) آغاز به کار کرد، اما اخیراً تمرکز خود را به فروش خدمات هک تلفن به دولت تغییر داده است. در چندین بخش از مصاحبه، آقای وول به کار بر روی قراردادهای دولتی اشاره کرد، اما هنگامی که برای جزئیات بیشتر تحت فشار قرار گرفت، گفت که مجاز به صحبت عمومی درباره آنها نیست.
وول گفت که او تحصیلات یا آموزش رسمی در علوم کامپیوتر یا امنیت اطلاعات ندارد و بیشتر دانش خود در این زمینه را به صورت خودآموخته کسب کرده است.
«من درباره فناوری از هر کسی بیشتر میدانم»، وول با غرور گفت. «پیشینه من همیشه بسیار فنی بوده و من همیشه به شدت درگیر فناوری بودهام. مردم من را به عنوان کسی میشناسند که میتواند قابلیتهای فوقالعاده پیچیدهای ایجاد کند که سر شما را بچرخاند.»
وول گفت محققان امنیت سایبری یافتههای منحصر به فرد آسیبپذیری را «بهطور منظم» برای این شرکت ارسال میکنند، اما در بسیاری از موارد این یافتهها مقدماتی و بهطور کامل توسعه نیافته هستند.
«فرض کنید کسی نقصی در یک دیکودر رسانهای روی تلفن پیدا میکند»، وول گفت. «اغلب اوقات آنچه ما دریافت میکنیم یک primitive اکسپلویت است، جایی که ایده وجود دارد اما اجرای آن نیاز به کار دارد. شما به اکسپلایتی نیاز دارید که پایدار و قابل اعتماد باشد و این کاری است که ما انجام میدهیم.»
وول ادعا میکند که IRIS C2 حدود ۴۰ کارمند دارد، اگرچه گفت که هیچکدام از آنها به دلایل امنیتی عملیاتی مجاز به ذکر شغل خود در لینکدین نیستند. در ماه مه، نویسنده حساب کاربری IRIS C2 در ایکس گفت که دوست دخترش هیچ ایدهای از شغل او ندارد. اما اگر IRIS C2 کارمندان دیگری داشته باشد، آنها ممکن است از تاریخچه جعلهای آشکار و حتی نام واقعی آقای وول بیاطلاع باشند.
در سپتامبر ۲۰۲۴، Politico گزارش داد که بورکمن و وول درباره شرکت از رده خارج شده LobbyMatic خود که ادعا میکرد از هوش مصنوعی برای کمک به لابیگری سیاسی استفاده میکند، در حال تبلیغ خدمات شرکتهای بزرگ بودند. با این حال، Politico دریافت که این دو شرکت را با نامهای مستعار اداره میکردند؛ وول reportedly از نام «جی کلاین» (Jay Klein) و بورکمن از نام مستعار «بیل سندرز» (Bill Sanders) استفاده میکردند. Politico گزارش داد که دو تن از کارمندان سابق LobbyMatic پس از آگاه شدن از هویت واقعی آنها استعفا دادند، در حالی که سایر کارمندان تنها پس از ترک شرکت از این موضوع مطلع شدند.
بهروزرسانی: ارتباط با کلاهبرداری رمزارزی
بهروزرسانی، ۹ ژوئیه، ساعت ۹:۴۴ صبح به وقت شرقی: چندین خواننده توجه ما را به انتشار مارس ۲۰۲۴ از سوی روزنامهنگار مالی Molly White جلب کردند که گزارش داد بورکمن و وول ۳۰۰ هزار دلار دستمزد از یک کلاهبردار رمزارزی کانادایی دریافت کردهاند که توسط ایالات متحده و چندین کشور دیگر به دلیل سرقت ۶۵ میلیون دلار از پلتفرمهای KyberSwap و Indexed Finance تحت تعقیب است. طبق آن گزارش، این دو نفر برای پیگیری «درخواست عفو ریاستجمهوری برای جلوگیری از بیعدالتی» به نفع متهم هکری که هنوز محکوم نشده است، استخدام شده بودند.