پروتکل HTTPS امنیت وب را متحول کرد، اما یک شکاف بزرگ همچنان باقی مانده بود: ارائهدهنده خدمات اینترنت (ISP) شما همچنان میتوانست ببیند به چه وبسایتی سر میزنید، هرچند از جزئیات فعالیت شما در آن صفحه بیخبر میماند. این مشکل به دلیل ارسال بدون رمز فیلد SNI (شناسه نام سرور) در اولین مرحله از فرآیند دستدادن (TLS Handshake) رخ میداد.
پروتکل ECH چگونه این مشکل را حل میکند؟
پروتکل Encrypted Client Hello یا به اختصار ECH که استاندارد نهایی آن (RFC 9849) در مارس ۲۰۲۶ منتشر شد، این شکاف امنیتی را پر میکند. ECH به جای ارسال مستقیم اطلاعات، دو پیام دستدادن ایجاد میکند: یک پیام واقعی و رمزگذاریشده (ClientHelloInner) و یک پیام صوری یا طعمه (ClientHelloOuter). پیام صوری حاوی یک نام دامنه عمومی و بیخطر است و پیام واقعی درون آن پنهان میشود. به این ترتیب، ISP شما تنها دامنه صوری را مشاهده میکند.
پشتیبانی مرورگرها و سیستمعاملها
خوشبختانه برای استفاده از ECH نیازی به فعالسازی دستی یا خرید VPN ندارید. مرورگرهای بزرگ مانند Chrome و Firefox از اواخر سال ۲۰۲۳ (نسخههای ۱۱۷ و ۱۱۸) به طور پیشفرض از این قابلیت پشتیبانی میکنند. همچنین سیستمعامل Android نیز در اوت ۲۰۲۶ با معرفی اندروید ۱۷ پشتیبانی از ECH را به پلتفرم خود اضافه کرد.
چگونه فعال بودن ECH را تست کنیم؟
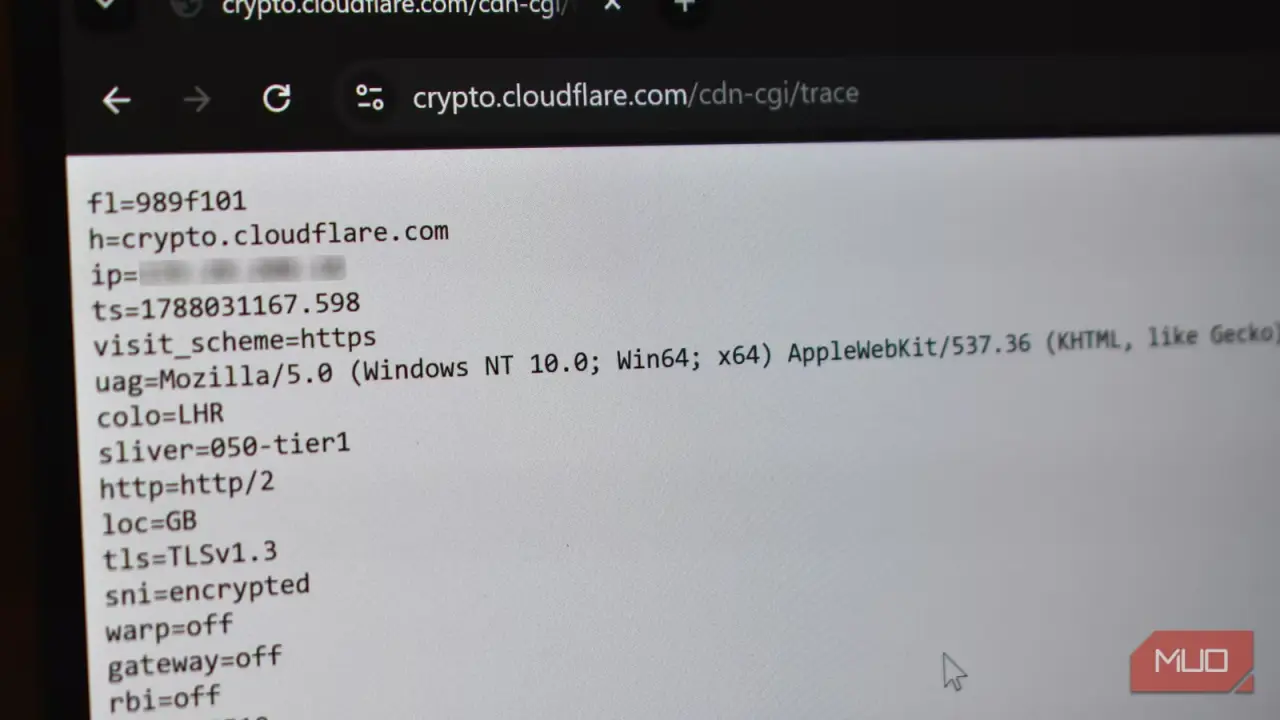
برای بررسی اینکه آیا اتصال شما با ECH محافظت میشود یا خیر، میتوانید به آدرس crypto.cloudflare.com/cdn-cgi/trace مراجعه کنید. در صفحه متنی باز شده، به دنبال عبارت sni=encrypted بگردید. اگر این عبارت را مشاهده کردید، یعنی قابلیت ECH با موفقیت روی اتصال شما فعال است.